En un mundo cada vez más interconectado, la solidez de la arquitectura que resguarda la información se vuelve fundamental. Los principios de resiliencia y antifragilidad son la base para construir sistemas que no solo resistan los embates, sino que emerjan fortalecidos, garantizando la continuidad operativa y la confianza en el entorno digital.
En la era digital actual, la complejidad de los sistemas de información ha alcanzado niveles sin precedentes. Esta intrincada red de componentes interconectados, aplicaciones y datos se enfrenta a un flujo constante de amenazas, desde ataques cibernéticos sofisticados hasta fallas operacionales imprevistas. La noción tradicional de seguridad, centrada exclusivamente en la prevención, se revela insuficiente ante la naturaleza dinámica y a menudo impredecible de estos desafíos. Surge, entonces, una imperativa necesidad de trascender la simple protección y adoptar un enfoque proactivo que permita a los sistemas no solo resistir los embates, sino también recuperarse con celeridad e incluso mejorar a partir de las perturbaciones.
Este artículo explora dos conceptos fundamentales en la construcción de infraestructuras digitales verdaderamente inquebrantables: la resiliencia y la antifragilidad. Si bien ambos apuntan a la fortaleza de un sistema frente al caos, representan matices distintos en su aproximación y sus efectos. Comprender su interacción y aplicación es crucial para cualquier entidad que aspire a una postura de ciberseguridad robusta, adaptable y preparada para el futuro.
La resiliencia cibernética: la capacidad de resistir y recuperarse
La resiliencia, en el contexto de la ciberseguridad, se define como la capacidad de un sistema para mantener sus funciones esenciales ante fallas, ataques o cambios inesperados, y recuperarse de manera efectiva a un estado operativo normal o mejorado. No se trata de evitar el fracaso por completo, algo a menudo inalcanzable, sino de mitigar su impacto y asegurar la continuidad del negocio. Un sistema resiliente está diseñado para absorber golpes, adaptarse a condiciones adversas y restaurar la operatividad sin comprometer la integridad de la información o la disponibilidad de los servicios críticos.
Principios fundamentales de la resiliencia:
- Redundancia: La duplicación de componentes críticos, datos o caminos de red asegura que, si una parte falla, otra pueda asumir su función sin interrupción significativa. Esto incluye desde servidores en clúster hasta copias de seguridad distribuidas geográficamente.
- Diversidad: Utilizar diferentes tecnologías, proveedores o arquitecturas para componentes similares reduce el riesgo de un punto único de falla. Si un tipo de vulnerabilidad afecta una tecnología, las otras permanecen operativas.
- Modularidad: Descomponer un sistema grande en módulos más pequeños e independientes facilita la contención de fallas. Un problema en un módulo no debería propagarse y afectar a todo el sistema.
- Grado de degradación elegante (Graceful Degradation): En lugar de colapsar por completo ante una falla, un sistema resiliente puede operar en un modo degradado, ofreciendo funcionalidades reducidas pero esenciales, hasta que se resuelva el problema.
- Recuperación y restauración: Implementar planes y capacidades robustas para la copia de seguridad, la recuperación de desastres y la restauración de datos y servicios a un estado funcional. Esto incluye pruebas periódicas de estos procesos.
- Monitoreo y observabilidad: La capacidad de detectar anomalías y fallas en tiempo real es vital. Un monitoreo continuo permite una respuesta rápida y minimiza el tiempo de inactividad.
La resiliencia no es la ausencia de fallas, sino la capacidad de un sistema para superarlas y continuar funcionando.
La antifragilidad en seguridad: prosperar con la incertidumbre
El concepto de antifragilidad, acuñado por Nassim Nicholas Taleb, va más allá de la resiliencia. Mientras que un sistema resiliente resiste los choques y se recupera, un sistema antifrágil no solo soporta el caos, sino que se fortalece y mejora con el estrés, la volatilidad y los eventos inesperados. Es un sistema que aprende y evoluciona a partir de la perturbación, extrayendo beneficios del desorden.
En el ámbito de la ciberseguridad, la antifragilidad implica construir sistemas que, lejos de ser dañados por los ataques o las vulnerabilidades, los utilicen como oportunidades para descubrir debilidades, optimizar defensas y desarrollar nuevas capacidades. No se trata de buscar el riesgo, sino de diseñar para que los riesgos inevitables generen crecimiento.
Principios para fomentar la antifragilidad en la seguridad:
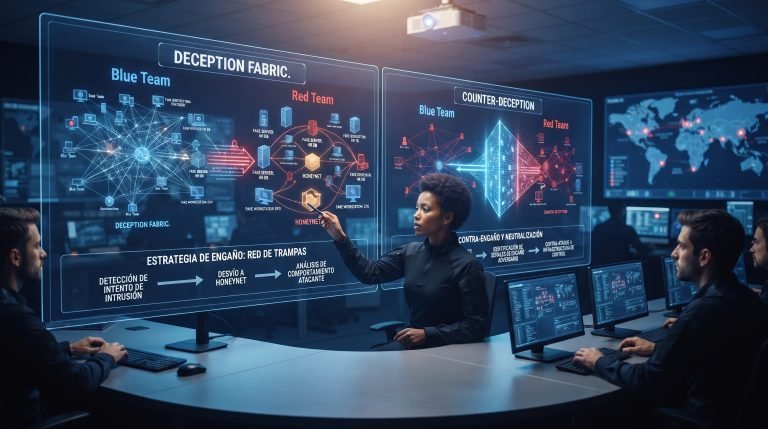
- Exposición controlada al estrés (Stress Testing): La realización de pruebas de penetración frecuentes, ejercicios de equipo rojo y simulacros de ataques no solo identifica vulnerabilidades, sino que también entrena al personal y a los sistemas para reaccionar bajo presión, mejorando la respuesta futura.
- Aprendizaje continuo y adaptación: Implementar mecanismos para analizar incidentes de seguridad, extraer lecciones y retroalimentar activamente esos aprendizajes en la mejora de las políticas, los controles y las arquitecturas de seguridad.
- Descentralización y heterogeneidad: Un sistema con componentes descentralizados y diversos es inherentemente más antifrágil. Un ataque exitoso a una parte no compromete el todo y permite que otras partes aprendan de la experiencia.
- Automatización inteligente: La automatización de respuestas a incidentes y de la remediación de vulnerabilidades permite que los sistemas reaccionen y se adapten más rápidamente que la intervención humana, reduciendo la ventana de oportunidad para los atacantes.
- Diseño para la falla: Asumir que las fallas ocurrirán y diseñar los sistemas de manera que puedan fallar de forma segura, minimizando el impacto y facilitando la recuperación y el aprendizaje. Esto implica microservicios, aislamiento y límites claros.
- Experimentación y evolución: Adoptar una mentalidad de mejora continua donde se prueban nuevas defensas y se descartan las ineficaces. Esto crea un ciclo de vida de seguridad que se fortalece con cada interacción con el entorno hostil.
La sinergia entre resiliencia y antifragilidad
Mientras que la resiliencia es una condición necesaria para la supervivencia en el entorno digital, la antifragilidad representa la cúspide de la madurez en ciberseguridad. Un sistema verdaderamente inquebrantable integra ambos principios. Primero, se construye con la robustez y las capacidades de recuperación que confiere la resiliencia, asegurando que las operaciones críticas puedan soportar y superar las perturbaciones. Luego, se infunde con la capacidad antifrágil de aprender, adaptarse y evolucionar a partir de esas mismas perturbaciones, transformando cada incidente en una oportunidad para fortalecerse.
Consideremos, por ejemplo, una arquitectura de seguridad que emplea múltiples capas de defensa (resiliencia) y, al mismo tiempo, utiliza los datos de cada intento de ataque o vulnerabilidad descubierta para ajustar automáticamente las reglas del firewall, actualizar los sistemas de detección de intrusiones y refinar los modelos de aprendizaje automático para identificar nuevas amenazas (antifragilidad). Esta combinación crea un ciclo virtuoso de protección y mejora.
Estrategias para construir sistemas inquebrantables
La implementación de resiliencia y antifragilidad en la ciberseguridad requiere un cambio cultural y arquitectónico. No es una característica que se añade al final, sino un principio rector desde la fase de diseño.
1. Evaluación y modelado de amenazas continuos:
La comprensión profunda de las amenazas potenciales y la forma en que estas podrían impactar el sistema es el punto de partida. Esto implica modelado de amenazas, análisis de riesgos y la identificación de puntos únicos de falla.
2. Arquitectura de confianza cero (Zero Trust):
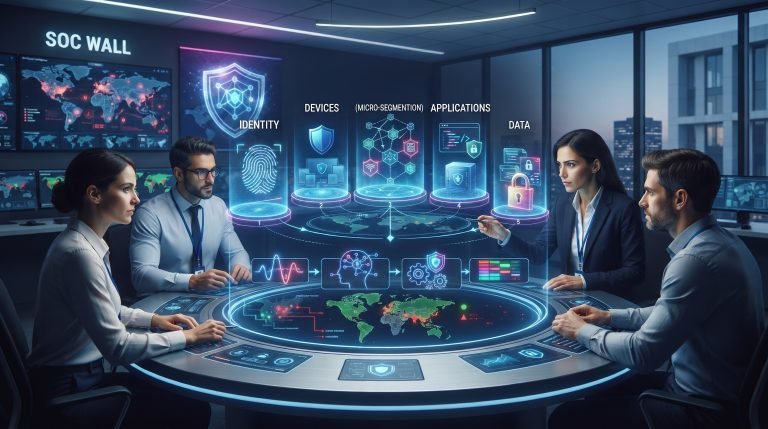
Asumir que ninguna entidad, ya sea interna o externa, es inherentemente confiable. Se verifican constantemente las identidades y los privilegios de acceso, limitando el movimiento lateral de los atacantes y conteniendo el daño.
3. Automatización de la seguridad:
La implementación de herramientas de orquestación, automatización y respuesta de seguridad (SOAR) permite una reacción rápida y consistente a los incidentes, reduciendo la dependencia de la intervención manual y minimizando el error humano. La automatización es clave para escalar la respuesta y el aprendizaje.
4. Infraestructura como código (IaC):
Gestionar la infraestructura de forma programática y versionada permite una rápida reconstrucción y despliegue de sistemas seguros, facilitando la recuperación y la adaptación a nuevas configuraciones. La consistencia y la repetibilidad son esenciales.
5. Cultura de seguridad proactiva:
Fomentar una cultura donde la seguridad es responsabilidad de todos, desde los desarrolladores hasta la alta dirección. Esto incluye capacitación constante, pruebas de seguridad integradas en el ciclo de vida del desarrollo (DevSecOps) y la promoción de la transparencia en la gestión de incidentes.
6. Pruebas de resiliencia y antifragilidad:
Más allá de las pruebas de penetración tradicionales, se recomienda realizar pruebas de caos (Chaos Engineering), donde se introducen fallas de manera deliberada en entornos controlados para identificar puntos débiles y validar la capacidad del sistema para recuperarse y adaptarse. Estos experimentos controlados son la esencia de la antifragilidad, al permitir que el sistema aprenda y se fortalezca de la adversidad simulada.
Preguntas Frecuentes (FAQs)
¿Cuál es la diferencia fundamental entre resiliencia y antifragilidad en ciberseguridad?
La resiliencia se refiere a la capacidad de un sistema para absorber impactos, resistir fallas y recuperarse a un estado operativo normal después de una perturbación. Por otro lado, la antifragilidad describe la propiedad de un sistema de mejorar, fortalecerse o beneficiarse de la exposición a la volatilidad, el estrés o los ataques, aprendiendo y evolucionando a partir de ellos.
¿Por qué es importante considerar la antifragilidad además de la resiliencia en el diseño de sistemas de seguridad?
Considerar la antifragilidad es crucial porque el panorama de amenazas cibernéticas es inherentemente impredecible y en constante evolución. La resiliencia permite sobrevivir a los ataques conocidos o esperados, pero la antifragilidad prepara al sistema para prosperar ante lo desconocido, transformando cada incidente en una oportunidad de mejora y adaptación, lo que conduce a una seguridad más robusta a largo plazo.
¿Cómo se puede medir la antifragilidad de un sistema de ciberseguridad?
Medir la antifragilidad directamente es complejo, ya que implica la mejora post-estrés. Sin embargo, se pueden evaluar indicadores indirectos como la frecuencia y efectividad de las pruebas de caos, la velocidad de adaptación de las defensas después de un incidente, la reducción de la superficie de ataque tras la detección de vulnerabilidades, o la capacidad del equipo para aprender y aplicar lecciones de incidentes pasados para prevenir futuros problemas.
¿Cuál es un ejemplo práctico de un principio de antifragilidad en acción dentro de una organización?
Un ejemplo práctico es la implementación de un programa de ‘bug bounty’ o recompensas por errores, donde se invita a investigadores externos a encontrar vulnerabilidades en los sistemas. Cada vulnerabilidad descubierta y corregida no solo hace al sistema más seguro (resiliencia), sino que también proporciona información valiosa sobre vectores de ataque inesperados, forzando a la organización a mejorar sus procesos de desarrollo y pruebas, volviéndose más fuerte ante futuros intentos (antifragilidad).
Construir sistemas inquebrantables en el entorno digital moderno ya no es una opción, sino una necesidad estratégica. Al adoptar los principios de resiliencia y antifragilidad, las organizaciones pueden ir más allá de la mera reacción, diseñando arquitecturas de seguridad que no solo soportan la tormenta, sino que emergen de ella más fuertes, más inteligentes y mejor preparadas para el futuro.