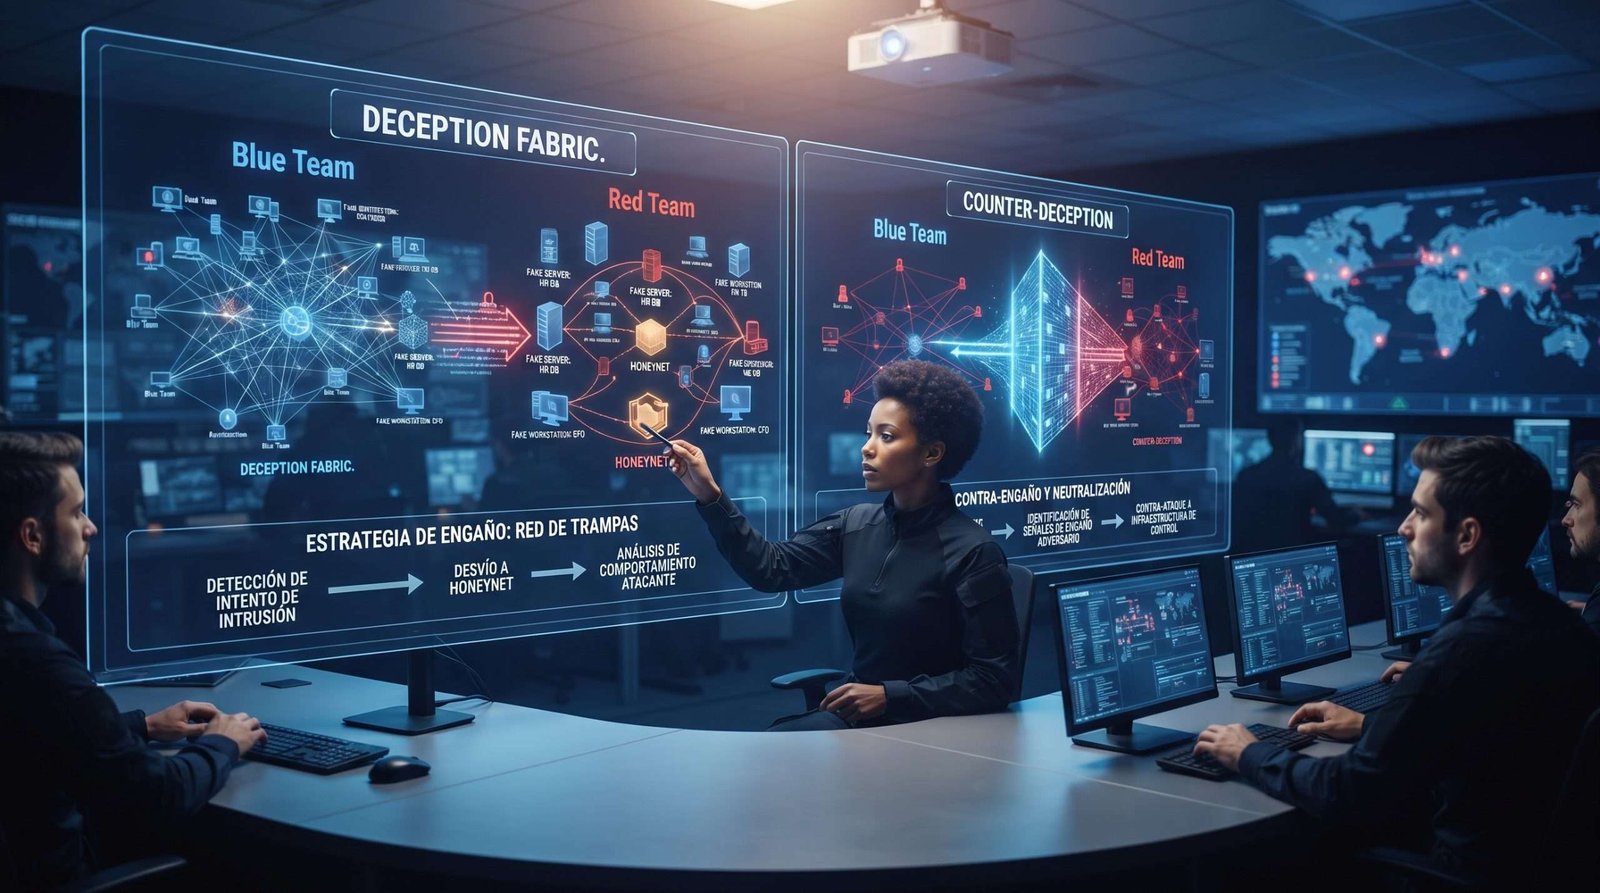
En el complejo panorama digital contemporáneo, la noción tradicional de seguridad, basada primordialmente en barreras defensivas pasivas, ha demostrado ser insuficiente. Los adversarios cibernéticos, cada vez más sofisticados y persistentes, logran sortear con frecuencia las defensas estáticas, exponiendo vulnerabilidades que antes se consideraban improbables. Este escenario ha propiciado una evolución en la filosofía de la ciberseguridad, impulsando la adopción de estrategias proactivas que no solo buscan repeler ataques, sino también confundir, desorientar y, en última instancia, neutralizar las intenciones maliciosas de los atacantes.
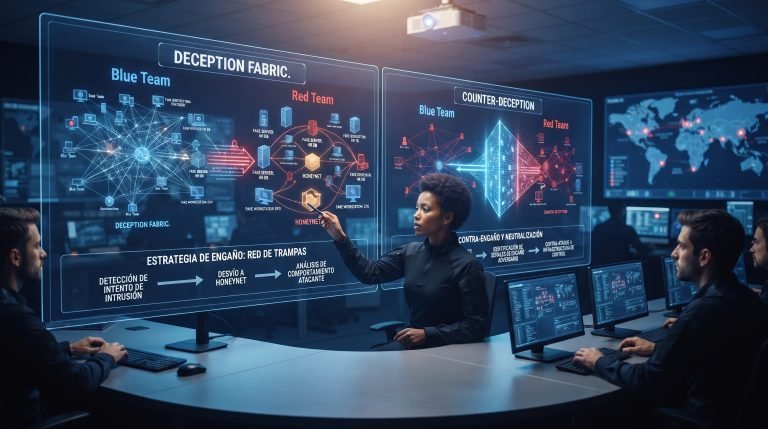
La integración de tácticas de engaño y contra-engaño representa un cambio paradigmático fundamental. Ya no se trata únicamente de construir muros más altos, sino de diseñar laberintos complejos, sembrar pistas falsas y crear entornos controlados donde el atacante revele sus métodos sin comprometer los activos críticos. Esta aproximación convierte al atacante en un sujeto de estudio, permitiendo a las organizaciones recopilar inteligencia valiosa sobre sus Tácticas, Técnicas y Procedimientos (TTPs) para fortalecer sus defensas futuras.
El cambio de paradigma: de la defensa pasiva a la seguridad proactiva
Durante décadas, el enfoque predominante en ciberseguridad se centró en la prevención y la reacción. La inversión se dirigía principalmente a firewalls, sistemas de detección de intrusiones (IDS) y sistemas de prevención de intrusiones (IPS), antivirus y parches de seguridad. Si bien estos componentes son indispensables, su naturaleza inherentemente reactiva los posiciona en desventaja frente a un adversario adaptable y motivado.
La defensa pasiva espera el ataque para reaccionar. Sin embargo, los atacantes modernos no se limitan a explotar vulnerabilidades conocidas; desarrollan nuevas técnicas, personalizan sus ataques y emplean una persistencia notable. Esta asimetría de información y recursos favorece al atacante, quien puede elegir el momento, el lugar y la metodología del ataque. El reconocimiento de esta realidad ha impulsado la necesidad de una postura de seguridad más activa y anticipatoria.
La ciberseguridad avanzada requiere más que fortificaciones; demanda una inteligencia activa que anticipe y manipule el comportamiento del adversario.
La seguridad proactiva, en contraste, busca cambiar esta dinámica. Su objetivo es alterar el campo de juego, imponer costos al atacante, y obtener una ventaja táctica. Esto implica no solo detectar y responder, sino también engañar, disuadir y, en ciertos contextos, contraatacar de manera controlada. El concepto central es llevar la iniciativa al defensor, forzando al adversario a operar en un entorno que el defensor ha diseñado y puede controlar.
Principios de la defensa activa
- Anticipación: Ir más allá de la detección post-explotación para identificar y neutralizar amenazas antes de que causen daño significativo.
- Engaño: Desplegar recursos que confundan al atacante, consuman su tiempo y revelen sus intenciones.
- Resistencia: Mantener la operatividad y la integridad de los sistemas incluso bajo ataque.
- Resiliencia: Recuperarse rápidamente de incidentes, aprendiendo de cada evento para fortalecer las defensas.
- Inteligencia de amenazas: Recopilar, analizar y actuar sobre la información relativa a las TTPs de los adversarios.
Fundamentos del engaño en ciberseguridad: desorientando al adversario
El engaño, en el ámbito de la ciberseguridad, se refiere a la manipulación de la percepción de un adversario, haciéndole creer en una realidad falsa para influir en sus decisiones y acciones. El objetivo es desviar al atacante de los activos críticos, prolongar su tiempo de permanencia en entornos controlados o inducirlo a revelar sus herramientas y técnicas.
Honeypots y honeynets: la miel para los atacantes
Los honeypots son sistemas informáticos diseñados para emular objetivos atractivos para los atacantes, pero que en realidad no contienen datos sensibles ni funcionalidades productivas. Actúan como trampas, atrayendo a los intrusos para que interactúen con ellos. Su valor principal reside en la capacidad de monitorear las actividades del atacante, registrar sus movimientos y recopilar inteligencia sobre sus TTPs sin poner en riesgo los sistemas reales.
- Honeypots de baja interacción: Son fáciles de implementar y mantener, simulan servicios básicos y recolectan información limitada sobre escaneos y ataques automatizados. Son útiles para detectar actividad de reconocimiento general.
- Honeypots de alta interacción: Ofrecen sistemas operativos completos y aplicaciones reales, permitiendo a los atacantes interactuar más profundamente. Esto proporciona una visión detallada de herramientas, exploits y estrategias, aunque su gestión es más compleja y puede implicar un riesgo si no están adecuadamente aislados.
Las honeynets son redes de honeypots interconectados, diseñadas para simular un segmento completo de una red organizacional. Permiten estudiar el comportamiento de los atacantes mientras intentan moverse lateralmente dentro de una red supuestamente comprometida, ofreciendo una visión integral de sus patrones de ataque.
Canary tokens y trampas de datos: detección silenciosa
Los canary tokens son artefactos digitales diseñados para alertar a los defensores cuando son accedidos o modificados. Pueden ser archivos, credenciales, bases de datos o entradas DNS falsas que se dispersan estratégicamente dentro de los sistemas. Cuando un atacante interactúa con un canary token, se genera una alerta silenciosa, revelando una posible intrusión antes de que se acceda a datos críticos. Por ejemplo, un documento falso con una imagen remota incrustada puede alertar al defensor si el documento es abierto en una ubicación no autorizada.
Las trampas de datos, por su parte, son archivos o directorios señuelo que contienen información aparentemente valiosa pero inútil para el atacante. Su acceso o exfiltración activa una alarma, indicando que un adversario ha logrado penetrar una capa de seguridad y está buscando información.
Ingeniería social inversa: el atacante como objetivo
Mientras que la ingeniería social tradicional explota la confianza humana para obtener acceso, la ingeniería social inversa busca manipular al atacante para que se ponga en contacto con el defensor bajo una premisa falsa. Por ejemplo, se podría simular una vulnerabilidad crítica que requiere la