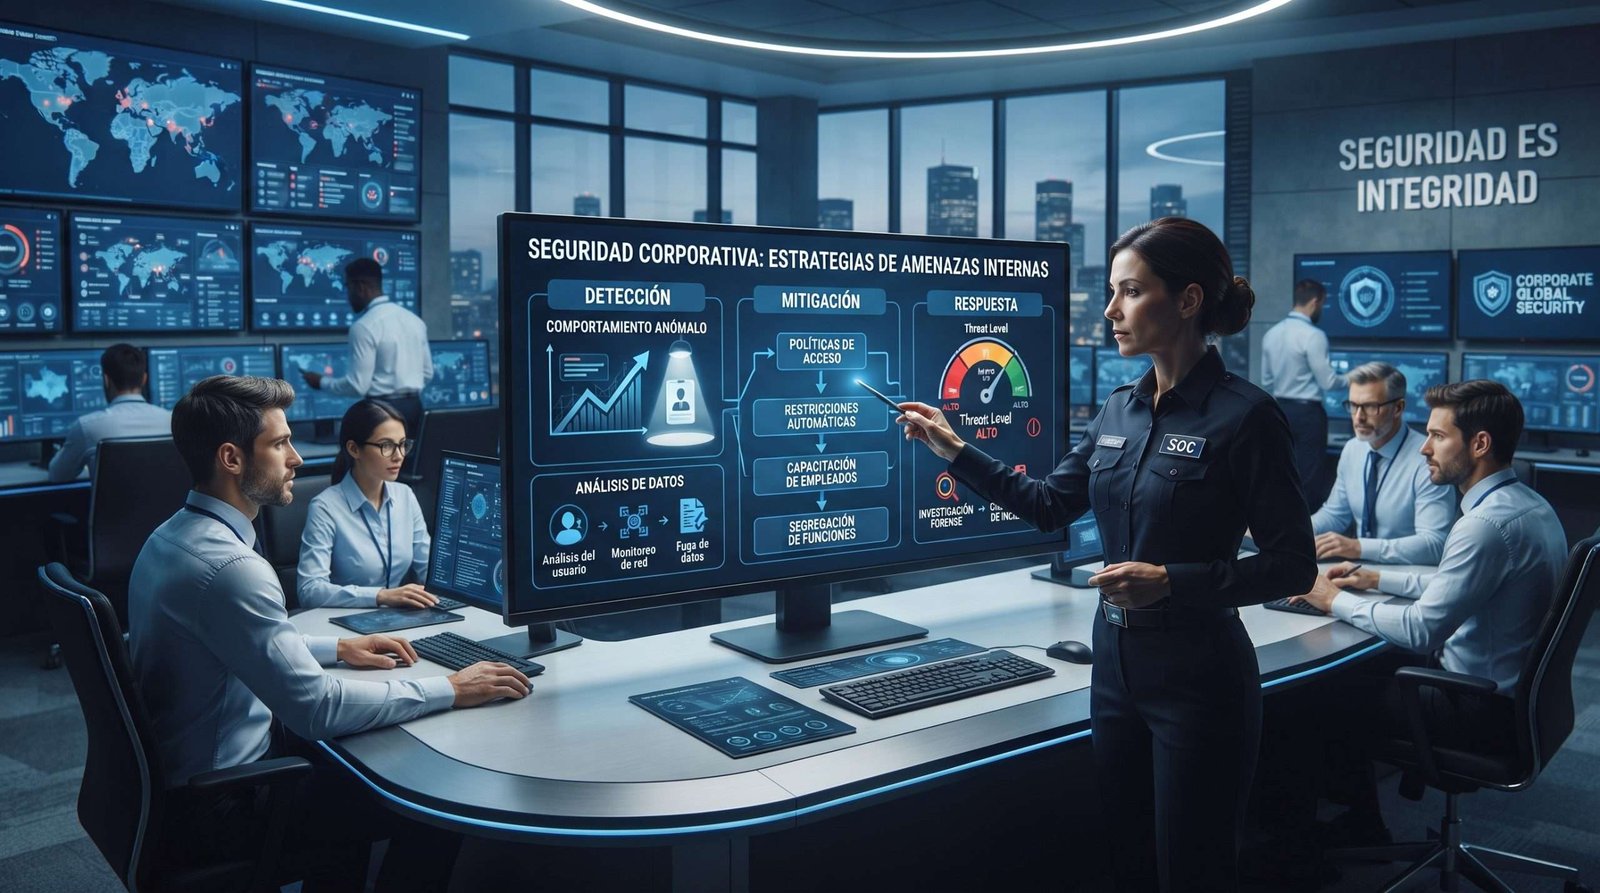
En el panorama de la ciberseguridad contemporánea, la atención suele centrarse en las amenazas externas, como los ataques de ransomware, el phishing o las intrusiones de actores maliciosos desde fuera de la red. No obstante, una de las vulnerabilidades más críticas y, a menudo, subestimadas, reside dentro de las propias fronteras de la organización: las amenazas internas. Estas pueden manifestarse de diversas formas, desde la negligencia accidental de un empleado hasta el sabotaje deliberado o el robo de información por parte de un actor malintencionado con acceso privilegiado. La capacidad de una entidad para identificar, comprender y neutralizar estos riesgos internos es un pilar fundamental para su resiliencia y la protección de sus activos más valiosos.
La complejidad de las amenazas internas radica en su naturaleza multifacética. A diferencia de los ataques externos, donde los intrusos buscan activamente una brecha, las amenazas internas se originan de individuos que ya poseen un nivel de confianza y acceso. Esta condición les permite eludir algunas de las defensas perimetrales tradicionales, haciendo que su detección y mitigación requieran un enfoque estratégico y diferenciado, que combine la tecnología, las políticas claras y una cultura organizacional enfocada en la seguridad.
La naturaleza de la amenaza interna: perfiles y motivaciones
Comprender la amenaza interna implica reconocer que no existe un perfil único de «insider». La casuística es amplia y abarca un espectro de intenciones y capacidades. Se pueden identificar principalmente tres categorías:
- El negligente o descuidado: Este perfil representa la mayoría de las amenazas internas. No existe una intención maliciosa, pero sus acciones o inacciones, como el uso de contraseñas débiles, la caída en trampas de phishing, la pérdida de dispositivos o el manejo inadecuado de datos sensibles, pueden generar vulnerabilidades significativas. La falta de conocimiento o la omisión de protocolos de seguridad son detonantes comunes.
- El comprometido: En este caso, el empleado es una víctima. Sus credenciales o dispositivos han sido comprometidos por un actor externo, quien los utiliza para acceder a los sistemas de la organización. El empleado puede ser ajeno a la brecha o, en algunos casos, haber sido coaccionado.
- El malintencionado: Este es el actor más peligroso, pues actúa con plena conciencia y voluntad de causar daño o beneficio personal. Sus motivaciones pueden variar desde el resentimiento hacia la organización, la venganza, el lucro económico (venta de secretos comerciales, espionaje corporativo), o incluso la ideología. Este tipo de amenaza es la más difícil de detectar debido a la intencionalidad de ocultar sus acciones.
Las motivaciones para una amenaza interna maliciosa son complejas y pueden incluir factores económicos, presiones laborales, descontento con la dirección, o incluso la manipulación por parte de entidades externas que buscan infiltrarse en la organización. Una comprensión profunda de estos perfiles y motivaciones es el primer paso para diseñar estrategias de detección y mitigación verdaderamente efectivas.
“La confianza es un activo invaluable, pero en el ámbito de la ciberseguridad, debe ser constantemente validada y nunca asumida como un estado perpetuo.”
Pilares de la detección: visibilidad y análisis
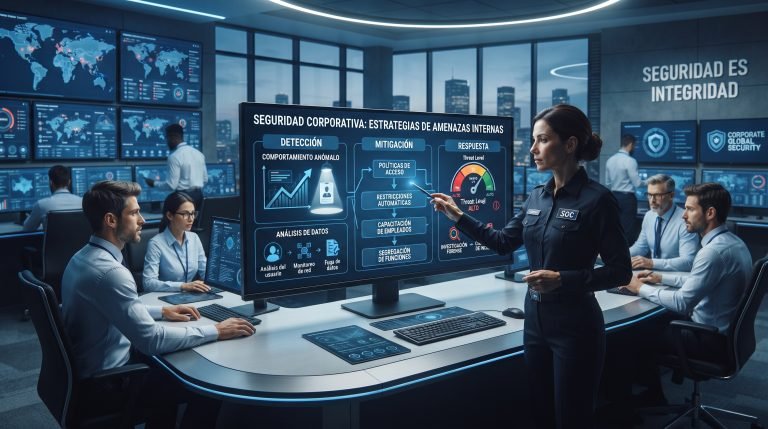
La detección efectiva de amenazas internas se basa en la capacidad de monitorear y analizar el comportamiento dentro de la red corporativa. No se trata de una vigilancia invasiva sin motivo, sino de establecer mecanismos que identifiquen patrones anómalos o acciones que contravengan las políticas de seguridad.
Monitoreo de actividad y comportamiento
La implementación de soluciones tecnológicas avanzadas es crucial para una visibilidad exhaustiva:
- Análisis de comportamiento de usuarios y entidades (UEBA): Estas plataformas utilizan algoritmos de aprendizaje automático para establecer una línea base del comportamiento normal de cada usuario y entidad (dispositivos, aplicaciones). Cualquier desviación significativa de este patrón, como accesos a horas inusuales, transferencias masivas de datos o intentos de acceso a recursos no relacionados con las funciones del usuario, activa alertas. El UEBA es particularmente eficaz para detectar anomalías que podrían indicar una cuenta comprometida o un usuario malintencionado.
- Sistemas de prevención de pérdida de datos (DLP): Las soluciones DLP son fundamentales para proteger la información sensible. Monitorean, detectan y bloquean la transferencia de datos confidenciales fuera de los perímetros autorizados, ya sea a través de correo electrónico, almacenamiento en la nube, dispositivos USB o impresiones. Configurar reglas de DLP adecuadas es esencial para evitar la exfiltración intencional o accidental de información.
- Monitoreo de registros (logs) y eventos de seguridad: La recopilación centralizada y el análisis de registros de sistemas, aplicaciones, redes y dispositivos de seguridad (SIEM – Security Information and Event Management) proporcionan una visión integral de la actividad. La correlación de eventos de diferentes fuentes puede revelar secuencias de acciones sospechosas que, individualmente, podrían pasar desapercibidas.
- Auditoría de actividad de red y puntos finales: El monitoreo del tráfico de red y la actividad en los puntos finales (computadoras, servidores) puede revelar conexiones no autorizadas, instalación de software malicioso o el uso de herramientas de acceso remoto no aprobadas.
Gestión de accesos y privilegios
Una estrategia robusta de gestión de accesos es una defensa primaria contra las amenazas internas:
- Gestión de identidades y accesos (IAM): Implementar un sistema IAM permite controlar quién tiene acceso a qué recursos, garantizando que solo los usuarios autorizados puedan autenticarse. Esto incluye la gestión de contraseñas, la autenticación multifactor (MFA) y los procesos de aprovisionamiento y desaprovisionamiento de cuentas.
- Gestión de accesos privilegiados (PAM): Los privilegios administrativos son el objetivo principal de los atacantes internos y externos. Una solución PAM administra y monitorea todas las cuentas con privilegios elevados, asegurando que su uso sea justificado, temporal y auditado. Esto minimiza la superficie de ataque y el impacto potencial de un abuso de privilegios.
- Principio de mínimo privilegio: A cada empleado se le debe conceder solo el nivel de acceso estrictamente necesario para realizar sus funciones laborales. Esto reduce la capacidad de un actor malintencionado o negligente para acceder a datos o sistemas más allá de su ámbito de responsabilidad.
- Segmentación de red: Dividir la red en segmentos aislados, con controles de acceso estrictos entre ellos, limita el movimiento lateral de un atacante interno o externo que haya logrado penetrar una parte de la red.
Estrategias de mitigación proactiva
La detección es solo una parte de la ecuación. Las organizaciones deben implementar medidas proactivas para reducir la probabilidad y el impacto de las amenazas internas.
Políticas robustas y concientización
- Políticas de seguridad claras y aplicables: Se deben establecer políticas detalladas sobre el uso aceptable de los recursos, la clasificación de datos, el manejo de información confidencial, la gestión de contraseñas y el comportamiento esperado en línea. Estas políticas deben ser comunicadas de manera efectiva y recordadas periódicamente.
- Capacitación y concientización continuas: La educación es la primera línea de defensa contra la negligencia. Los programas de capacitación deben ser dinámicos, interactivos y adaptados a los diferentes roles dentro de la organización, abordando temas como la higiene digital, la identificación de correos de phishing y la importancia de reportar actividades sospechosas.
- Cultura de seguridad: Fomentar un entorno donde la seguridad sea una responsabilidad compartida y donde los empleados se sientan cómodos reportando preocupaciones sin temor a represalias es vital.
Respuesta a incidentes y gestión de salidas
- Plan de respuesta a incidentes (IRP): Un IRP bien definido para amenazas internas debe especificar los pasos a seguir desde la detección hasta la contención, erradicación y recuperación. Incluye roles y responsabilidades, protocolos de comunicación interna y externa, y procedimientos forenses.
- Procesos de desvinculación (offboarding) seguros: La terminación de un empleado es un momento crítico. Se deben implementar procedimientos rigurosos para revocar accesos inmediatamente, recuperar equipos, realizar copias de seguridad de datos importantes y monitorear la actividad de la cuenta del ex-empleado durante un período posterior, si es necesario.
- Programas de denunciantes (whistleblower): Establecer canales seguros y anónimos para que los empleados reporten actividades sospechosas o preocupaciones éticas puede ser una fuente temprana de detección de amenazas internas.
La tecnología como aliada fundamental
Si bien las políticas y la cultura son esenciales, la tecnología proporciona las herramientas para ejecutar y escalar estas estrategias. Además de las soluciones UEBA, DLP y SIEM ya mencionadas, otras herramientas clave incluyen:
- Sistemas de gestión de vulnerabilidades: Identifican debilidades en los sistemas que podrían ser explotadas por atacantes internos.
- Soluciones de seguridad en la nube (CASB, CWPP): Esenciales para proteger datos y aplicaciones en entornos de nube, donde las amenazas internas pueden ser más difíciles de rastrear.
- Herramientas de análisis forense digital: Permiten investigar a fondo incidentes de seguridad para comprender su alcance, origen y metodologías.
- Cifrado de datos: Protege la información sensible tanto en tránsito como en reposo, mitigando el impacto de una posible exfiltración.
Cultivando una cultura de seguridad
La tecnología y las políticas por sí solas no son suficientes. La verdadera fortaleza reside en el capital humano. Una cultura organizacional que valore la seguridad, donde los empleados se sientan empoderados para ser guardianes de la información y donde la formación no sea una carga sino una inversión en su desarrollo, es la barrera más efectiva contra las amenazas internas. Se trata de transformar la mentalidad de ‘seguridad como un departamento’ a ‘seguridad como responsabilidad de todos’, fomentando la vigilancia colectiva y la responsabilidad individual.
En última instancia, la detección y mitigación de amenazas internas es un proceso continuo que requiere una combinación equilibrada de tecnología avanzada, políticas bien definidas y, fundamentalmente, un compromiso inquebrantable con la educación y la concientización de cada miembro de la organización. La inversión en estas áreas no solo protege los activos, sino que fortalece la confianza y la resiliencia corporativa frente a un espectro de riesgos en constante evolución.
Preguntas frecuentes (FAQs)
¿Cuál es la diferencia principal entre una amenaza interna negligente y una maliciosa?
La diferencia fundamental radica en la intención. Una amenaza interna negligente ocurre por descuido, falta de conocimiento o error accidental, sin la intención de causar daño. Por el contrario, una amenaza interna maliciosa es perpetrada por un individuo con la clara intención de perjudicar a la organización, robar datos o obtener algún beneficio ilícito.
¿Qué papel juega la autenticación multifactor (MFA) en la prevención de amenazas internas?
La autenticación multifactor (MFA) es crucial porque añade una capa extra de seguridad más allá de la contraseña. Incluso si las credenciales de un empleado son comprometidas (por ejemplo, a través de phishing), la MFA requiere una segunda forma de verificación (como un código de un dispositivo móvil o una huella dactilar) para acceder a los sistemas, lo que dificulta significativamente que un atacante externo o interno utilice credenciales robadas.
¿Cómo pueden las pequeñas y medianas empresas (PYMES) implementar estrategias efectivas de detección de amenazas internas con recursos limitados?
Las PYMES pueden empezar por implementar políticas de seguridad claras y obligatorias, capacitar a los empleados sobre los riesgos y las mejores prácticas, y aplicar el principio de mínimo privilegio en los accesos. Tecnológicamente, pueden optar por soluciones de seguridad integradas que incluyan funciones básicas de monitoreo de registros y DLP, así como herramientas de gestión de identidades y accesos basadas en la nube que suelen ser más asequibles y escalables. Priorizar la protección de los datos más críticos es un buen punto de partida.
¿Es legal monitorear la actividad de los empleados para detectar amenazas internas?
La legalidad del monitoreo de empleados varía según la jurisdicción y se rige por leyes de privacidad y protección de datos. Generalmente, es legal siempre que la organización tenga una política de monitoreo clara, comunicada a los empleados, y que el monitoreo se realice con un propósito legítimo de seguridad, sin ser excesivamente intrusivo. Es fundamental consultar con expertos legales para asegurar el cumplimiento de las normativas locales y proteger los derechos de privacidad de los empleados.
La protección contra las amenazas internas no es un destino, sino un viaje continuo de adaptación, mejora y vigilancia constante. Las organizaciones que abordan este desafío con una estrategia integral, que involucra a su gente, sus procesos y su tecnología, estarán mejor posicionadas para salvaguardar su integridad y asegurar su éxito a largo plazo.