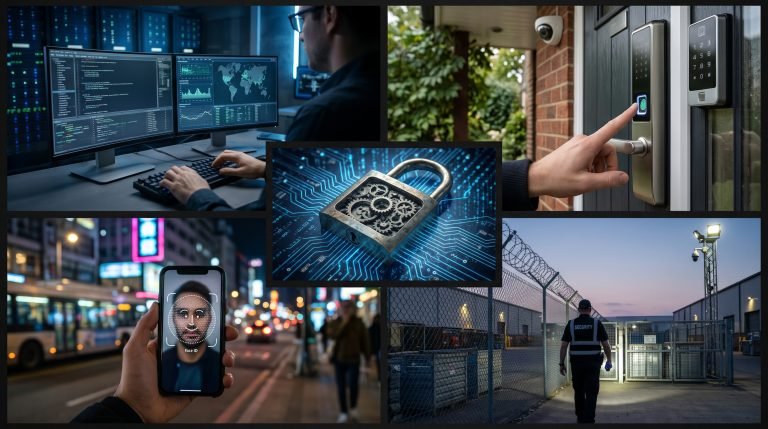
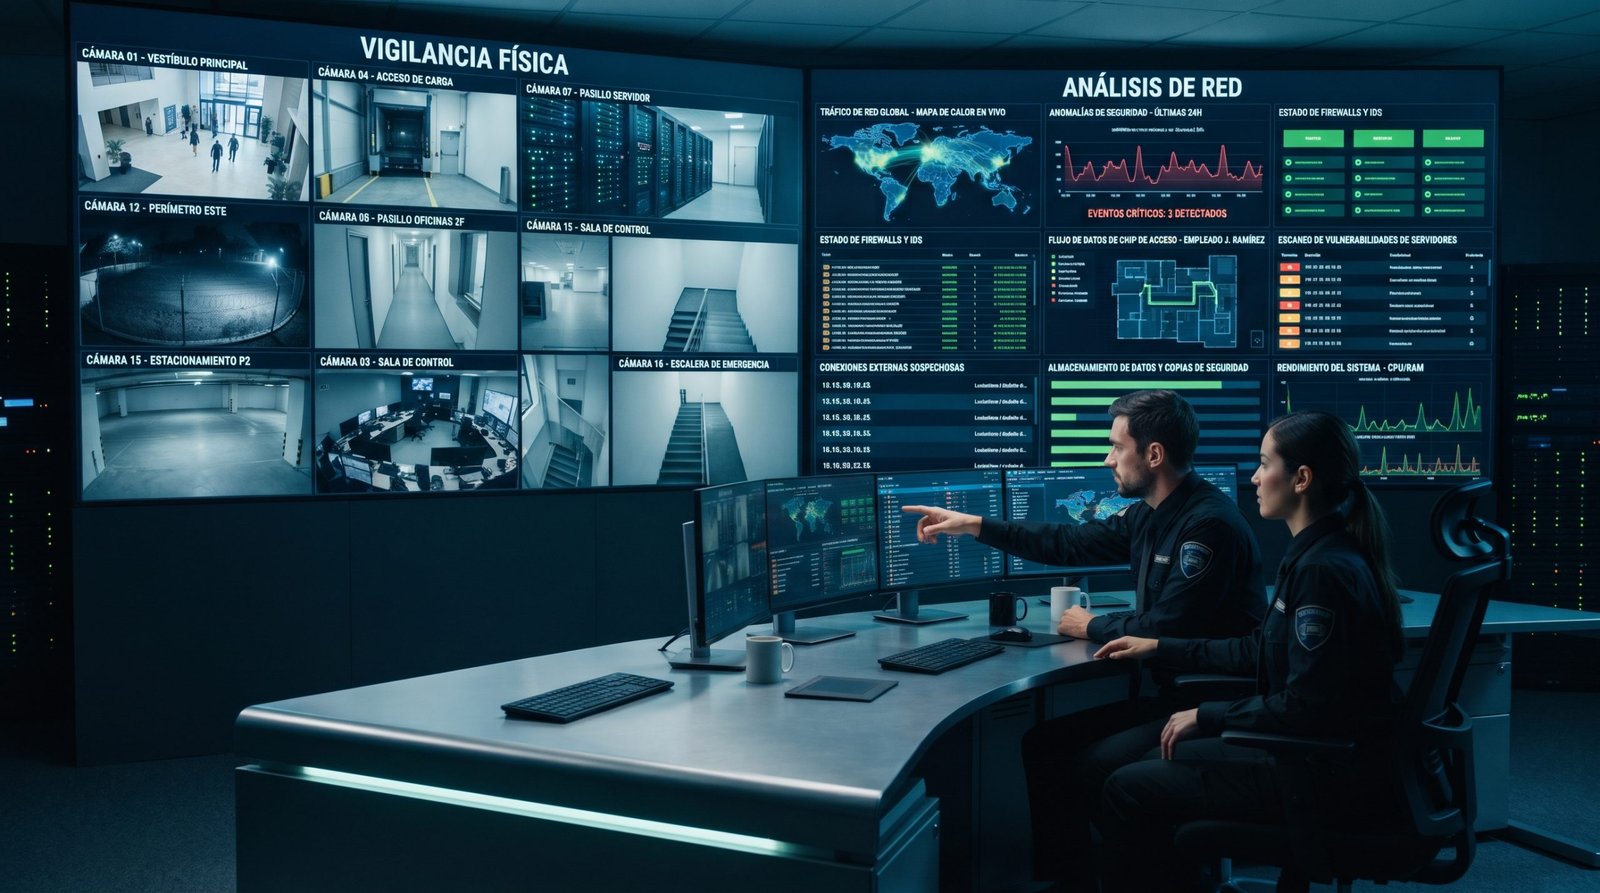
La confluencia de la seguridad física y lógica es fundamental para una protección integral en el entorno corporativo contemporáneo.
El panorama empresarial contemporáneo se caracteriza por una interconexión sin precedentes, donde las fronteras entre el mundo físico y el digital se difuminan progresivamente. Esta realidad, si bien impulsa la innovación y la eficiencia, también introduce una complejidad inherente a la gestión de riesgos. Durante décadas, la seguridad física, encargada de proteger instalaciones y personal, operó de manera independiente de la seguridad lógica, centrada en salvaguardar datos, redes y sistemas. Sin embargo, la sofisticación creciente de las amenazas ha evidenciado que esta separación es una vulnerabilidad en sí misma. La convergencia de la seguridad física y lógica no es ya una mera opción, sino un imperativo estratégico para cualquier organización que aspire a una protección integral y una resiliencia duradera.
Este enfoque unificado trasciende la simple coexistencia de dos disciplinas; implica una amalgama de procesos, tecnologías y equipos que operan bajo una visión común. Se busca crear un ecosistema de seguridad donde la información fluya sin barreras, permitiendo una visión 360 grados de los riesgos y una respuesta coordinada ante cualquier incidente. La comprensión profunda de esta integración es fundamental para los líderes empresariales y profesionales de la seguridad, quienes deben adaptarse a esta nueva dinámica para salvaguardar sus activos más valiosos en un mundo cada vez más volátil.
La evolución de los paradigmas de seguridad: del aislamiento a la sinergia
Históricamente, la seguridad física y la ciberseguridad (o seguridad lógica) se desarrollaron como campos distintos, cada uno con sus propios objetivos, metodologías y tecnologías. Los equipos de seguridad física se concentraban en barreras perimetrales, control de acceso, videovigilancia y guardias de seguridad, mientras que los equipos de TI se dedicaban a firewalls, sistemas de detección de intrusiones, cifrado de datos y gestión de identidades. Esta compartimentación era, en cierto modo, un reflejo de la estructura organizacional y tecnológica de épocas pasadas, donde los sistemas críticos se mantenían en entornos aislados y las interacciones digitales eran menos complejas.
No obstante, la digitalización acelerada de las operaciones empresariales, la adopción masiva de tecnologías de la información y comunicación (TIC) y la proliferación del Internet de las Cosas (IoT) han transformado radicalmente este escenario. Un ataque cibernético puede tener repercusiones físicas devastadoras, como el sabotaje de infraestructuras críticas o la interrupción de cadenas de suministro. De igual manera, una brecha en la seguridad física, como el acceso no autorizado a un centro de datos, puede comprometer la integridad de la información digital. La interdependencia es innegable, y la incapacidad de ver el panorama de amenazas de forma holística genera puntos ciegos y vulnerabilidades significativas.
La necesidad de convergencia surge de la comprensión de que las amenazas modernas rara vez se limitan a una única dimensión. Un atacante sofisticado puede emplear tácticas que explotan debilidades tanto en el ámbito físico como en el lógico, creando una cadena de ataque multifacética. Por ello, la integración no es meramente una cuestión de eficiencia, sino una estrategia crítica para la supervivencia y la sostenibilidad de las organizaciones en el entorno actual.
Pilares fundamentales de la seguridad convergente
La implementación efectiva de un modelo de seguridad convergente se cimenta sobre varios pilares interconectados, cada uno contribuyendo a la robustez del sistema general:
Gestión unificada de riesgos
Una de las piedras angulares de la seguridad convergente es la adopción de un marco de gestión de riesgos que abarque todas las facetas de la organización. Esto implica identificar, evaluar y mitigar riesgos que pueden originarse tanto en el ámbito físico como en el digital, considerándolos dentro de un mismo espectro. La evaluación debe considerar cómo las vulnerabilidades en un dominio pueden ser explotadas para impactar el otro, permitiendo una asignación de recursos más estratégica y priorizada.
Tecnologías integradas
La convergencia tecnológica es esencial. Esto se traduce en la interconexión de sistemas que tradicionalmente operaban de forma independiente. Ejemplos claros incluyen:
- Sistemas de control de acceso: La integración de tarjetas de acceso físico con sistemas de autenticación lógica (ej. inicio de sesión único) permite un seguimiento más coherente de las identidades y los permisos.
- Videovigilancia inteligente: Cámaras con capacidades analíticas pueden detectar comportamientos sospechosos en el entorno físico y alertar a los sistemas de seguridad lógica sobre posibles intrusiones o actividades anómalas que podrían preceder un ataque cibernético.
- Sistemas de detección de intrusiones: Tanto en la red como en el perímetro físico, estos sistemas deben compartir alertas y datos para una correlación de eventos más efectiva.
- Plataformas de gestión de eventos e información de seguridad (SIEM): Estas herramientas son cruciales para centralizar y correlacionar datos de seguridad de diversas fuentes, sean físicas o lógicas, ofreciendo una visión integral en tiempo real.
Equipos colaborativos
La convergencia tecnológica es ineficaz sin la convergencia humana. Es indispensable fomentar la colaboración entre los equipos de seguridad física y ciberseguridad. Esto implica:
- Comunicación regular: Establecer canales de comunicación fluidos y reuniones periódicas para compartir inteligencia sobre amenazas y vulnerabilidades.
- Capacitación cruzada: Proporcionar formación a los profesionales de la seguridad física sobre conceptos básicos de ciberseguridad y viceversa, para que comprendan las interdependencias y el lenguaje común.
- Roles y responsabilidades definidos: Aclarar quién es responsable de qué aspecto de la seguridad convergente, evitando duplicidades o vacíos.
Monitoreo y respuesta centralizados
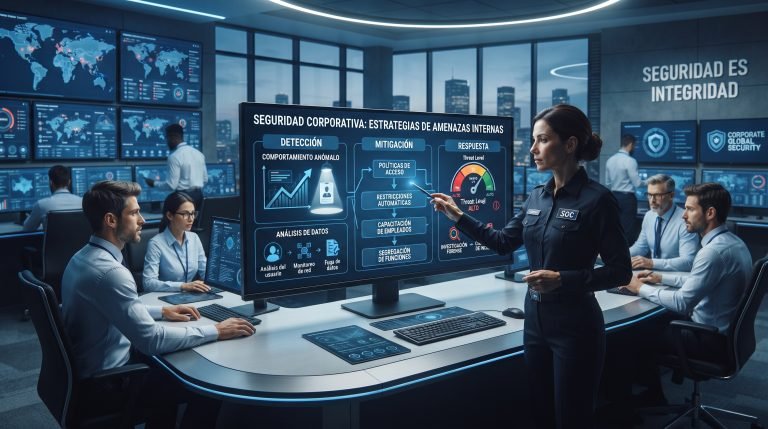
Un centro de operaciones de seguridad (SOC) o un centro de comando unificado que integre la supervisión de eventos físicos y lógicos permite una detección más rápida y una respuesta más eficiente. La capacidad de correlacionar una alarma de acceso en una puerta con una actividad inusual en la red desde una misma plataforma reduce significativamente los tiempos de reacción y mejora la eficacia de las contramedidas.
Beneficios tangibles de la convergencia
La adopción de modelos de seguridad convergente ofrece una serie de ventajas estratégicas que impactan directamente en la protección y la operatividad de una empresa:
- Detección y respuesta mejoradas: Al unificar la visibilidad, se identifican patrones de ataque complejos que cruzan las barreras físicas y lógicas, facilitando una respuesta más rápida y coordinada.
- Optimización de recursos: La consolidación de herramientas y equipos reduce la redundancia, permite un uso más eficiente del personal y de las inversiones en tecnología.
- Mejora del cumplimiento normativo: Muchas regulaciones (ej. protección de datos) exigen salvaguardas tanto físicas como lógicas. La convergencia simplifica la demostración de cumplimiento y reduce la carga administrativa.
- Reducción de costos operacionales: Menos sistemas dispares, menos licencias, menos personal especializado en silos y una gestión más eficiente se traducen en ahorros a largo plazo.
- Incremento de la resiliencia empresarial: Una postura de seguridad unificada fortalece la capacidad de la organización para resistir ataques, minimizar el impacto de incidentes y asegurar la continuidad de las operaciones críticas.
La convergencia de la seguridad no es simplemente una tendencia tecnológica, sino una transformación fundamental en la forma de concebir y gestionar la protección en la era digital. Es la piedra angular de una verdadera resiliencia organizacional frente a un espectro de amenazas cada vez más amplio y sofisticado.
Desafíos en la implementación de la seguridad convergente
Aunque los beneficios son claros, la transición hacia un modelo de seguridad convergente no está exenta de obstáculos. La superación de estos desafíos es crucial para el éxito de la iniciativa:
- Silos organizacionales: La resistencia al cambio y la cultura de trabajo en departamentos estancos pueden dificultar la colaboración y el intercambio de información entre equipos.
- Sistemas heredados: Muchas organizaciones operan con infraestructuras de seguridad física y lógica antiguas que no están diseñadas para la interoperabilidad, lo que requiere inversiones significativas en modernización o soluciones de integración complejas.
- Preocupaciones por la privacidad de los datos: La centralización de datos de seguridad, incluyendo videovigilancia y registros de acceso físico junto con datos digitales, plantea importantes cuestiones de privacidad y cumplimiento de regulaciones como GDPR o CCPA.
- Brechas de habilidades: La escasez de profesionales con una comprensión profunda tanto de la seguridad física como de la ciberseguridad es un reto, exigiendo programas de capacitación y desarrollo de talento.
- Restricciones presupuestarias: La inversión inicial en nuevas tecnologías, plataformas de integración y capacitación puede ser considerable, requiriendo una justificación clara del retorno de la inversión.
Estrategias para una implementación exitosa
Para navegar los desafíos y materializar los beneficios de la seguridad convergente, se recomienda adoptar un enfoque estratégico y metódico:
- Establecer una gobernanza de seguridad unificada: Crear un comité o un líder de seguridad que tenga la autoridad y la responsabilidad de supervisar ambos dominios. Desarrollar políticas y procedimientos que integren los aspectos físicos y lógicos de la seguridad.
- Realizar evaluaciones de riesgo exhaustivas: Identificar y analizar las interdependencias entre los riesgos físicos y lógicos. Comprender cómo un fallo en un área puede desencadenar un incidente en la otra.
- Invertir en tecnologías interoperables: Priorizar soluciones de seguridad que sean compatibles entre sí o que ofrezcan APIs robustas para una integración fluida. Las plataformas SIEM y las soluciones de gestión de identidades y accesos (IAM) son clave en este aspecto.
- Fomentar la capacitación y la colaboración interfuncional: Implementar programas de formación que eduquen a los equipos sobre la importancia de la convergencia y les proporcionen las habilidades necesarias para trabajar en conjunto. Promover el intercambio de conocimientos y la empatía entre los profesionales de diferentes disciplinas de seguridad.
- Desarrollar planes de respuesta a incidentes integrados: Crear protocolos de respuesta que aborden incidentes que crucen las fronteras físicas y lógicas. Esto asegura que la comunicación, la escalada y las acciones de mitigación sean coordinadas y efectivas.
- Medir y monitorear el rendimiento: Establecer métricas claras para evaluar la eficacia de la estrategia de seguridad convergente. Revisar y ajustar continuamente el enfoque en función de los resultados y la evolución del panorama de amenazas.
El futuro de la seguridad convergente
La trayectoria de la seguridad convergente apunta hacia una mayor automatización e inteligencia. La inteligencia artificial (IA) y el aprendizaje automático (ML) desempeñarán un papel cada vez más importante en la correlación de eventos, la detección de anomalías y la predicción de amenazas, integrando datos de sensores físicos, cámaras y redes digitales. La seguridad del IoT, con la proliferación de dispositivos conectados, se convertirá en un punto central de esta convergencia, ya que los dispositivos físicos son inherentemente puntos de entrada lógicos.
Además, la seguridad en la nube y los entornos híbridos exigirán una extensión de los principios de convergencia, asegurando que la protección se mantenga consistente sin importar dónde residan los datos o se ejecuten las aplicaciones. La seguridad convergente no es un destino, sino un viaje continuo de adaptación y mejora, fundamental para proteger el activo más valioso de cualquier empresa: su capacidad de operar de forma segura y confiable.
Preguntas Frecuentes (FAQs)
¿Qué es exactamente la seguridad convergente y por qué es relevante?
La seguridad convergente es la integración estratégica de las funciones de seguridad física y lógica (ciberseguridad) dentro de una organización. Es relevante porque las amenazas modernas rara vez son puramente físicas o puramente digitales; a menudo explotan vulnerabilidades en ambos dominios. Al unificar estas áreas, las empresas logran una visión más completa de los riesgos, una detección de amenazas más eficaz y una respuesta a incidentes más coordinada y eficiente.
¿Cuáles son los principales beneficios de implementar un modelo de seguridad convergente?
Los beneficios son múltiples: incluyen una mejora significativa en la detección y respuesta a incidentes al tener una visión unificada, una optimización en la asignación de recursos al eliminar duplicidades, una mayor resiliencia empresarial frente a ataques complejos, la reducción de costos operativos a largo plazo mediante la consolidación de tecnologías y equipos, y un mejor cumplimiento de las normativas de seguridad y privacidad que a menudo cubren ambos ámbitos.
¿Qué desafíos se enfrentan al intentar integrar la seguridad física y lógica?
Los desafíos comunes abarcan la superación de silos organizacionales y culturales entre los equipos, la integración de sistemas heredados que no fueron diseñados para interoperar, la gestión de preocupaciones de privacidad de datos al centralizar información sensible, la escasez de profesionales con habilidades en ambos dominios y las consideraciones presupuestarias para la inversión inicial en nuevas tecnologías y capacitación.
¿Qué pasos prácticos se pueden tomar para empezar a implementar la seguridad convergente?
Para iniciar la implementación, se recomienda establecer una gobernanza de seguridad unificada con roles y responsabilidades claras, realizar evaluaciones de riesgo que abarquen ambos dominios, invertir en tecnologías que promuevan la interoperabilidad, fomentar la capacitación cruzada y la colaboración entre equipos de seguridad física y lógica, y desarrollar planes de respuesta a incidentes que sean integrados y coordinados.
La adopción de modelos de seguridad convergente no es una tendencia pasajera, sino una evolución necesaria en la gestión de la protección empresarial. En un mundo donde las interdependencias son la norma y las amenazas se vuelven cada vez más sofisticadas, la capacidad de una organización para unir sus defensas físicas y lógicas determinará su resiliencia y su éxito a largo plazo. Es un camino hacia una seguridad más inteligente, proactiva y verdaderamente integral.